Résumé
Les appareils industriels dotés d’adresses IP statiques publiques font l’objet de scans continus et sont pris pour cible par les pirates ; les données de 2025 à 2026 montrent une forte augmentation tant des vulnérabilités des systèmes ICS que des attaques par ransomware visant les systèmes OT. La solution ne consiste pas à renoncer à l’accès à distance, mais à transférer les appareils vers un réseau privé afin qu’ils ne présentent aucune exposition entrante vers Internet que les pirates pourraient exploiter. Le VPN Digi Axess rend cela possible en permettant aux appareils d’établir des tunnels cellulaires chiffrés exclusivement sortants ; les opérateurs conservent ainsi une visibilité à distance complète, un accès direct aux appareils et une gestion centralisée des cartes SIM et des actifs, sans jamais ouvrir de port entrant ni avoir besoin d’une adresse IP publique. Cette architecture est également conforme aux exigences des normes CEI 62443 et NIST SP 800-82 Rév. 3 et répond aux obligations découlant de la loi européenne sur la cyber-résilience, ce qui en fait un dispositif de contrôle pertinent pour les organisations qui renforcent leurs mesures de conformité.
Si vos appareils industriels disposent d'une adresse IP statique publique, ils figurent sur la liste des cibles d'attaques. Voici ce que cela signifie et comment y remédier.
La plupart des équipes industrielles consacrent beaucoup de temps à la configuration des appareils, à leur disponibilité et à leur fiabilité sur le terrain. Mais comment ces appareils se connectent-ils au réseau global, qu’il soit public ou privé, et comment assurent-ils la sécurité des appareils et des informations ? Cette décision architecturale unique détermine l’ensemble de la stratégie de sécurité d’un déploiement à distance. Point clé : aujourd’hui, les entreprises doivent prendre en compte la sécurité à chaque étape du processus.
Les chiffres parlent d'eux-mêmes. Les divulgations de vulnérabilités des systèmes de contrôle industriel (ICS) ont presque doublé en 2025, passant de 1 690 l'année précédente à 2 451. Le nombre de groupes de ransomware ciblant des entreprises industrielles a bondi de 49 % d’une année sur l’autre, touchant plus de 3 300 organisations à l’échelle mondiale.¹ Selon le rapport « Intelligence-Driven Active Defense Report 2026 » de Palo Alto Networks, Cortex Xpanse a enregistré plus de 110 millions d’observations de dispositifs OT exposés aux flux entrants depuis Internet rien qu’en 2024, soit une augmentation de 138 % par rapport à 2023.²
La réponse est claire. Les appareils industriels doivent être connectés à un réseau privé, protégés par un pare-feu, sans aucune exposition aux connexions entrantes provenant d'Internet. Voici ce qu'apporte concrètement cette protection, et comment le VPN Digi Axess permet de la mettre en œuvre à grande échelle.
Note d'application : ces recommandations s'appliquent spécifiquement aux appareils utilisant des adresses IP publiques statiques ou nécessitant des connexions entrantes provenant de tiers. Les appareils fonctionnant déjà sur un réseau cellulaire en sortie uniquement, sans exposition aux connexions entrantes, sont mieux protégés, mais un VPN apporte tout de même une valeur ajoutée significative pour la commande et le contrôle à distance, la documentation relative à la conformité et la segmentation multisite.
Le problème des adresses IP statiques publiques sur les appareils industriels
Une adresse IP publique statique sur un contrôleur industriel ou une passerelle constitue une invitation ouverte aux pirates informatiques. Ce n’est pas une figure de style. Les systèmes connectés à Internet sont constamment analysés par des outils automatisés à la recherche de ports ouverts, de vulnérabilités connues et d’identifiants par défaut. L’éloignement géographique d’un site n’offre aucune protection. Dès lors qu’un appareil accepte des connexions entrantes provenant d’une adresse publique routable, il est accessible à toute personne disposant d’une connexion Internet, quel que soit son emplacement géographique.
La plupart des opérateurs industriels savent déjà que les équipements OT connectés à Internet constituent un risque. Le problème n’a jamais été le manque de sensibilisation, mais bien la mise en œuvre. La mise en place d’une architecture plus sécurisée a toujours impliqué l’utilisation de VPN, de VLAN, de routes statiques, ainsi qu’une équipe disposant de l’expertise nécessaire pour gérer l’ensemble de ces éléments. Pour les organisations ne disposant pas de personnel dédié à la sécurité, ce coût et cette complexité ont fait de l’Internet public la solution la plus facile, même lorsque tous les participants à la réunion savent pertinemment que cela ne devrait pas être le cas.
En avril 2026, des agences gouvernementales américaines ont publié un avis conjoint confirmant que des acteurs malveillants liés à l’Iran exploitaient activement des automates programmables (PLC) connectés à Internet dans des réseaux d’approvisionnement en eau et de traitement des eaux usées. L’évaluation de Darktrace est sans appel : les composants des systèmes de contrôle connectés à Internet constituent « l’une des sources de risque OT les plus évidentes et les plus évitables ». Évitables, mais seulement si une alternative est réellement à portée de main.3
Dans le domaine des infrastructures industrielles (contrôleurs gérant les pompes, les vannes et les débits sur des sites sans personnel), les conséquences vont bien au-delà de la simple perte de données. Selon Dragos, les incidents liés aux ransomwares ciblant les systèmes OT ont entraîné des arrêts partiels de l’activité dans 75 % des entreprises industrielles touchées en 2024.¹ Lorsqu’un contrôleur se déconnecte ou exécute une logique non autorisée, l’impact est physique. Les pompes s’arrêtent. Les vannes tombent en panne. Les gens s’en aperçoivent.
La solution est simple : il suffit de déconnecter complètement les appareils de l'Internet public. Cela ne signifie pas pour autant renoncer à l'accès à distance, mais plutôt sécuriser cet accès via un réseau privé et chiffré, plutôt que d'exposer des ports entrants à l'Internet public.
Ce qu'un réseau privé protège réellement
Le transfert des appareils vers un réseau privé n'est pas simplement une étape à cocher sur une liste. Cela modifie le profil de risque fondamental d'un déploiement à distance. Voici contre quoi cette transition permet réellement de se prémunir.
Élimine toute exposition entrante vers Internet
Sans adresse IP publique statique, un scanner n’a rien à détecter. Le balayage opportuniste (le vecteur d’accès initial le plus courant dans les environnements OT) repose sur la détection de services exposés à explorer. En supprimant cette exposition entrante, on élimine complètement le point d’entrée. Selon Nozomi Networks, plus de la moitié des organisations disposant d’environnements OT restent connectées à Internet de manière non sécurisée. La suppression de cette exposition reste un facteur de différenciation, et non la norme du secteur.⁴
Maintient le trafic opérationnel à l'intérieur d'une zone sécurisée
Les commandes SCADA, les relevés des capteurs, les mises à jour du micrologiciel et les modifications de configuration ne doivent jamais transiter par des réseaux publics sans protection. Sur un réseau privé, ce trafic reste confiné à une périmètre défini et contrôlé. Des tunnels chiffrés protègent les données opérationnelles, même au niveau de la couche de transport sous-jacente, qu’elle soit cellulaire ou filaire. Cette couche revêt une importance bien plus grande que ne le pensent la plupart des équipes : selon les données de renseignement sur les menaces pour la période 2025-2026, plus de 60 % des appareils de l’ IoT transmettent actuellement des données sans chiffrement. Lorsque les appareils ne peuvent pas protéger leur propre trafic, c’est au réseau de le faire.5
Permet un contrôle d'accès à plusieurs niveaux
Sur un réseau privé, l’accès est contrôlé au niveau du réseau avant même qu’un utilisateur ne s’authentifie auprès du périphérique lui-même. Seuls les utilisateurs autorisés peuvent accéder aux périphériques. Il s’agit d’un modèle très différent de celui reposant uniquement sur les identifiants des périphériques. La norme NIST SP 800-82 Rev. 3 et la norme CEI 62443 exigent toutes deux un accès selon le principe du privilège minimal et une authentification forte pour l’accès à distance aux systèmes OT.⁶ Il est impossible d’appliquer ces contrôles sur un appareil auquel n’importe qui sur Internet peut déjà accéder. Un réseau privé offre la première couche de protection, tandis que les contrôles au niveau de l’appareil ajoutent une couche supplémentaire en régissant ce que les utilisateurs autorisés peuvent faire une fois connectés.
Digi Axess prend en charge soit l'authentification multifactorielle (MFA), soit l'authentification unique (SSO) par utilisateur, mais pas les deux simultanément. Chaque utilisateur est configuré selon un seul de ces modèles. Le contrôle d'accès basé sur les rôles et la délimitation par groupes d'appareils s'appliquent aux deux modes d'authentification ; l'accès est donc toujours limité par le rôle défini de l'utilisateur et les groupes d'appareils auxquels il est autorisé à accéder.
Limiter la portée d'un incident
Même les environnements bien sécurisés sont confrontés à des incidents. La véritable question est de savoir jusqu’où un incident peut se propager, ce qui dépend fortement de l’architecture du réseau privé lui-même. Un réseau correctement segmenté peut limiter la portée d’une compromission, de sorte qu’un problème sur un site distant ne crée pas automatiquement une voie de propagation vers d’autres sites ou vers les systèmes informatiques de l’entreprise. Selon le NCC Group, le secteur industriel représentait 29,6 % de l’ensemble des activités liées aux ransomwares au cours des 12 mois précédant mars 2026.⁷ La segmentation ne suffit pas à elle seule à empêcher les incidents. C’est sa conception qui détermine si un site seul ne va pas se transformer en dix.
L'objection concernant l'accès à distance (et la bonne réponse)
Voici l'objection que nous entendons le plus souvent de la part des entreprises qui envisagent de mettre en place des réseaux privés : « Nous devons pouvoir accéder à ces appareils à distance. S'ils ne sont pas connectés à Internet, comment allons-nous les gérer ? »
C'est la bonne question. La mauvaise réponse, c'est une adresse IP publique statique avec des ports entrants ouverts. La bonne réponse, c'est un VPN spécialement conçu qui vous offre tout l'accès opérationnel dont vous avez besoin sans exposer aucun appareil à un trafic entrant non sollicité.
Le VPN Digi Axess est spécialement conçu pour les déploiements industriels décentralisés. Les appareils établissent une connexion sortante via le réseau mobile, par le biais d’un tunnel réseau privé chiffré. Aucun port entrant n’est jamais ouvert. Aucune adresse routable publiquement n’est requise. Les utilisateurs autorisés accèdent aux appareils via la plateforme, et non via une adresse exposée à Internet. L’accès à distance s’effectue via le tunnel privé, et non en le contournant.8,9
Ce que permet le VPN Digi Axess
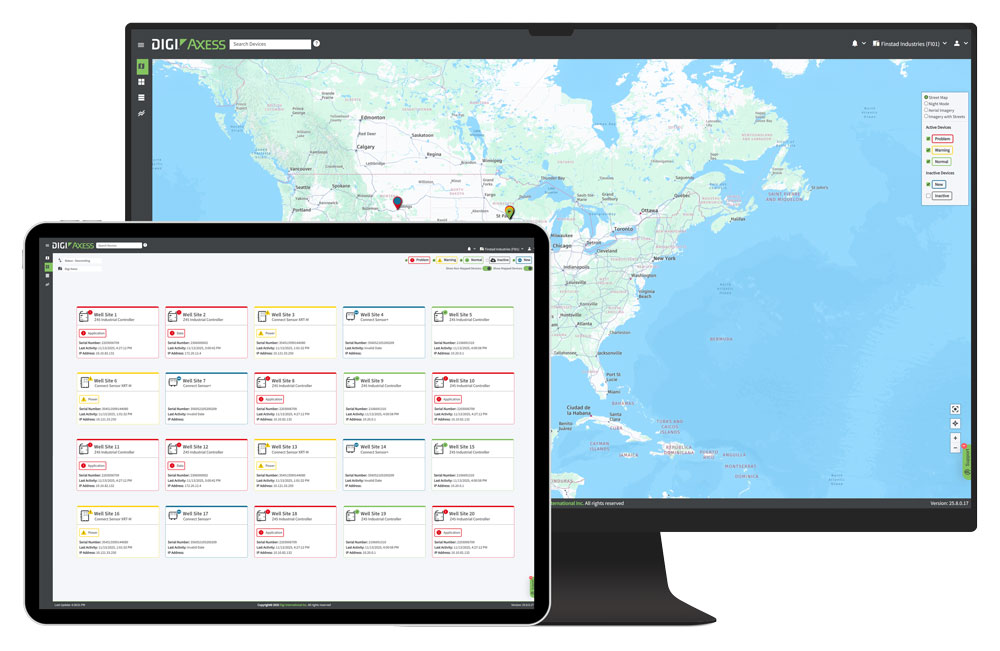 Le passage à un modèle de réseau privé avec le VPN Digi Axess ne limite en rien les capacités de votre équipe. Au contraire, il les élargit, sans les contraintes liées à la gestion d'adresses IP publiques statiques au sein d'un parc d'appareils dispersés.
Une visibilité totale à distance sans exposition publique
Digi Axess VPN offre une surveillance centralisée pour les déploiements industriels décentralisés : alertes en cas de dépassement de seuils, comparaisons à l’échelle du parc et synthèses opérationnelles, le tout accessible via la plateforme. Aucune connexion entrante directe vers Internet n’est requise pour aucun appareil. Votre équipe bénéficie ainsi de la visibilité dont elle a besoin. Les appareils restent totalement hors de l’Internet public.10
Accès sécurisé direct aux appareils via une connexion VPN
VPN Link permet aux opérateurs autorisés d'accéder directement, via une interface utilisateur Web, aux appareils connectés depuis la plateforme Digi Axess, sans avoir besoin d'un logiciel client VPN distinct, d'une adresse IP publique statique ni de redirection de port. L'accès est authentifié, consigné et soumis à des autorisations basées sur les rôles. Lorsqu'un technicien doit accéder à un contrôleur situé sur un site distant non surveillé, il y parvient via un tunnel privé. Aucune exposition permanente vers l'extérieur n'est créée.10
Résilience du réseau au niveau des opérateurs
Pour les sites isolés où l'intervention d'un technicien implique plusieurs heures de trajet et des coûts réels, la résilience du réseau est essentielle. Le service Digi Mobile Private Network (MPN) assure une bascule automatique vers chaque opérateur, ce qui permet de maintenir la connectivité en cas de perturbation sans intervention de la part de l'opérateur. Cette résilience s'applique tant au niveau des opérateurs qu'au niveau du réseau. Le tunnel privé lui-même reste fermé à tout accès extérieur à tout moment.11
Gestion centralisée des cartes SIM et des actifs
La mise à jour de la plateforme Digi Axess de juin 2026 a ajouté une fonctionnalité de gestion centralisée des cartes SIM (ICCID, IMEI, adresse IP et informations relatives à la carte SIM au niveau du compte) directement au sein de la plateforme pour les clients bénéficiant d’un forfait de données Digi. L’inventaire est mis à jour automatiquement lorsque les appareils se connectent ou se déconnectent. Si vous gérez des dizaines, voire des centaines de sites distants, cela remplace le suivi manuel via des tableurs par une visibilité automatisée et permet d’identifier plus rapidement les appareils hors ligne ou présentant un comportement inattendu.10
Plusieurs de ces fonctionnalités sont rendues possibles grâce à la maîtrise de bout en bout du matériel, des cartes SIM mobiles, du réseau privé et de l'infrastructure cloud. Il s'agit là d'une architecture qu'aucun assemblage d'outils tiers ne peut reproduire.
Conformité : pourquoi le choix de l'architecture est-il aujourd'hui si important ?
Le choix de l'architecture n'est pas uniquement d'ordre opérationnel. Il a une incidence directe sur les exigences de conformité auxquelles les équipes industrielles sont de plus en plus tenues de se conformer, et que les autorités de régulation surveillent de plus en plus attentivement.
La norme internationale CEI 62443, relative à la cybersécurité des systèmes d’automatisation et de contrôle industriels, préconise la segmentation du réseau selon un modèle de zones et de canaux, le chiffrement des communications et un contrôle d’accès basé sur les rôles pour les sessions à distance. La norme NIST SP 800-82 Rev. 3, le guide fédéral américain sur la sécurité des systèmes OT, s’aligne explicitement sur la norme CEI 62443 et exige un accès selon le principe du moindre privilège ainsi qu’une authentification forte pour l’accès à distance aux systèmes OT. Ces deux référentiels mettent en évidence la même réalité architecturale : les environnements OT qui ne sont pas segmentés par rapport aux réseaux externes présentent un profil de risque fondamentalement plus élevé. Ce n’est pas une opinion. C’est la position officielle du référentiel.6
Le VPN Digi Axess prend en charge les contrôles architecturaux préconisés par ces référentiels : communications chiffrées, architecture de tunnel à sortie uniquement et accès à distance contrôlé. Il ne certifie ni ne garantit la conformité de votre organisation ; celle-ci relève de la responsabilité de votre équipe. Pour les déploiements nécessitant une segmentation réseau dédiée afin de répondre aux exigences en matière de zones et de conduits, Digi peut prendre en charge cette configuration. Contactez votre représentant Digi pour discuter des options de déploiement.8
La loi européenne sur la cyber-résilience (règlement (UE) 2024/2847) ajoute un niveau réglementaire contraignant. À compter du 11 septembre 2026, les fabricants de produits connectés commercialisés sur les marchés de l’UE devront signaler à l’ENISA, dans un délai de 24 heures, les vulnérabilités activement exploitées. L'ensemble des exigences de conformité, notamment la sécurité dès la conception et la gestion documentée des vulnérabilités, s'appliquera à compter du 11 décembre 2027. Pour les opérateurs industriels gérant des équipements OT sur les marchés de l'UE, une architecture de réseau privé avec un accès à distance contrôlé est directement pertinente pour démontrer le respect de ces obligations.12,13
Les organisations qui ont déjà adopté un modèle de réseau privé (avec des tunnels cryptés, un accès à distance basé sur les rôles et une gestion centralisée des actifs) sont généralement mieux préparées lorsque viennent les évaluations. Une seule décision architecturale permet de répondre simultanément à plusieurs exigences des référentiels, plutôt que de devoir mettre en œuvre des contrôles point par point a posteriori.
Premiers pas avec le VPN Digi Axess
Digi Axess VPN est compatible avec le matériel existant. Aucune refonte de l'infrastructure n'est nécessaire pour déconnecter vos appareils de l'Internet public. Il vous suffit d'un tunnel cellulaire chiffré à sortie uniquement, d'une plateforme de gestion et d'un pare-feu qui reste fermé.
Chaque jour où un appareil OT distant est connecté à une adresse IP publique statique avec des ports entrants exposés est un jour où il figure sur la liste des cibles de scan.1,2 Pour en savoir plus ou demander une démonstration, rendez-vous sur la page Digi Axess ou contactez Digi à l'adresse digi.com/contactus.
Foire aux questions sur les réseaux privés et les VPN
Qu'est-ce que le VPN Digi Axess ?
Digi Axess VPN est un service de réseau virtuel privé proposé par Digi International et conçu pour les déploiements industriels décentralisés. Il permet aux appareils distants de communiquer via des tunnels cellulaires chiffrés à sens unique (sortants uniquement), sans nécessiter d'adresses IP publiques statiques, éliminant ainsi l'exposition entrante vers Internet qui fait des systèmes OT une cible.
Pourquoi les appareils IIoT doivent-ils être connectés à un réseau privé plutôt qu'à l'Internet public ?
Les appareils dotés d'adresses IP statiques publiques et acceptant les connexions entrantes sont constamment analysés par des outils automatisés à la recherche de ports ouverts et de vulnérabilités connues. Les divulgations de vulnérabilités des systèmes ICS ont presque doublé en 2025, et les attaques par ransomware visant les systèmes OT ont bondi de 49 % d'une année sur l'autre.1 Un réseau privé élimine totalement l'exposition aux connexions entrantes provenant d'Internet, ce qui constitue la mesure de contrôle architecturale la plus efficace dont disposent les opérateurs industriels.
Le VPN Digi Axess nécessite-t-il une adresse IP publique statique ?
Non. Le VPN Digi Axess rend inutile l'utilisation d'adresses IP statiques publiques. Les appareils établissent une connexion sortante via le réseau mobile, par le biais d'un tunnel réseau privé chiffré. Aucun port entrant n'est jamais ouvert, ce qui élimine complètement ce point d'exposition de la surface d'attaque.8,9
Les opérateurs peuvent-ils toujours accéder à distance aux appareils lorsque ceux-ci se trouvent sur un réseau privé ?
Oui, s'ils utilisent une solution telle que Digi Axess. Digi Axess VPN Link permet aux opérateurs autorisés d'accéder directement, via une interface utilisateur Web, aux appareils connectés depuis la plateforme Digi Axess ; aucun client VPN distinct n'est nécessaire. Tous les accès sont authentifiés, basés sur les rôles et consignés. L'accès à distance est entièrement préservé ; il s'effectue via un tunnel privé et chiffré plutôt que par une connexion entrante exposée à Internet.10
Comment le VPN Digi Axess assure-t-il la conformité aux normes CEI 62443 et NIST SP 800-82 ?
Digi Axess VPN prend en charge les contrôles architecturaux requis par ces référentiels : communications chiffrées, architecture de tunnel exclusivement sortante qui élimine toute exposition entrante vers Internet, et accès à distance contrôlé avec des autorisations basées sur les rôles. Il prend en charge l’architecture préconisée par les normes CEI 62443 et NIST SP 800-82 Rév. 3 ; votre organisation est seule responsable de sa conformité. Pour les déploiements nécessitant une segmentation réseau dédiée afin de répondre aux exigences en matière de zones et de conduits, contactez votre représentant Digi afin de discuter des options de déploiement.6
Quelles sont les options d'authentification prises en charge par Digi Axess ?
Digi Axess prend en charge soit l'authentification multifactorielle (MFA), soit l'authentification unique (SSO) par utilisateur, mais pas les deux simultanément. Chaque utilisateur est configuré selon un seul de ces modèles. Le contrôle d'accès basé sur les rôles et la délimitation par groupe d'appareils s'appliquent aux deux modes d'authentification.8
Quels sont les secteurs d'activité pris en charge par Digi Axess VPN ?
Digi Axess VPN est conçu pour toutes les équipes chargées de la gestion d’équipements industriels dispersés sur des sites distants ou sans personnel : gestion de l’eau et des eaux usées, pétrole et gaz, automatisation industrielle, fabrication, surveillance environnementale et infrastructures intelligentes. Il convient parfaitement à tout environnement où l’éloignement géographique a longtemps été considéré comme un substitut à la sécurité réseau.8
Qu'est-ce qu'un réseau privé dans le domaine de l'IoT industrielle ?
Un réseau privé limite la connectivité aux appareils, utilisateurs et systèmes autorisés ; les appareils ne sont donc pas directement accessibles depuis l'Internet public. Dans les déploiements industriels fournis par des opérateurs, les appareils se connectent via un chemin cellulaire segmenté, sans adresses IP publiques ni ports entrants exposés à Internet. L'accès est contrôlé par des passerelles dédiées et des politiques de sécurité.
Quelle est la différence entre un réseau privé et un VPN ?
Un réseau privé limite les personnes et les appareils pouvant s'y connecter. Un VPN assure une connexion cryptée entre des terminaux autorisés, y compris via une infrastructure partagée telle qu'Internet. Les équipes industrielles combinent souvent ces deux solutions : le réseau privé empêche l'accès public direct aux appareils, tandis que le VPN offre un accès à distance sécurisé.
La connectivité cellulaire privée d'un opérateur est-elle la même chose qu'un VPN ?
Non. La connectivité cellulaire privée fournie par un opérateur, telle qu'un APN privé, utilise la segmentation du réseau et un routage contrôlé pour séparer le trafic des appareils de l'accès général à Internet. Un VPN ajoute un chiffrement entre ses points d'extrémité. Ensemble, ils offrent une protection complémentaire grâce à l'isolation du réseau et à une connectivité chiffrée.
Pourquoi les appareils IIoT ont-ils besoin d'un accès à distance industriel plutôt que d'un VPN grand public ?
Les VPN grand public acheminent principalement le trafic Internet des utilisateurs via les serveurs d'un fournisseur afin de garantir la confidentialité. Les solutions industrielles d'accès à distance offrent un accès contrôlé aux équipements opérationnels et permettent de gérer des parcs d'équipements sans surveillance.
Les déploiements industriels nécessitent des fonctionnalités telles que l'accès des techniciens en fonction de leur rôle, le regroupement centralisé des appareils, la journalisation des audits et, le cas échéant, des tunnels d'appareils initiés vers l'extérieur. Les exigences précises dépendent de l'architecture réseau et des besoins opérationnels.
Un réseau privé coûte-t-il plus cher qu'une configuration IP publique pour les appareils industriels ?
Pas nécessairement. Les adresses IP statiques publiques peuvent entraîner des frais d'opérateur récurrents, tandis que les services de connectivité privés ont leurs propres coûts d'abonnement et de gestion. La comparaison doit prendre en compte la mise en place, l'administration, les contrôles de sécurité et les temps d'arrêt potentiels, et pas seulement les frais de connectivité. Selon le déploiement, les coûts liés au temps d'arrêt, à l'intervention et à la remise en état suite à un seul incident peuvent dépasser la différence de coûts de connectivité.
Le VPN Digi Axess associe connectivité mobile et accès à distance privé afin de simplifier le déploiement et la gestion au quotidien. Les économies réelles dépendent du forfait choisi, de la taille du parc et de l'infrastructure existante.
Les réseaux privés rendent-ils superflue la sécurité au niveau des appareils ?
Non. Un réseau privé correctement configuré empêche l'accès direct à Internet depuis les périphériques, mais des comptes compromis ou des systèmes connectés peuvent tout de même créer des vecteurs d'attaque. L'authentification, la gestion des identifiants, l'application des correctifs et le principe du moindre privilège restent essentiels. Le réseau privé limite l'exposition ; les contrôles au niveau des périphériques contribuent à empêcher les accès non autorisés et à limiter les dégâts en cas de compromission.
Ressources
1 Dragos, « Bilan de l'année 2024/2025 en matière de cybersécurité des technologies opérationnelles (OT) », résumé de Industrial Cyber : industrialcyber.co
2 Palo Alto Networks, « Rapport 2026 sur la défense active fondée sur le renseignement », via Help Net Security : helpnetsecurity.com
3 Dark Reading / Darktrace, « Les contrôleurs industriels sont vulnérables alors que les conflits se déplacent vers le cyberespace » (avril 2026) : darkreading.com
4 Données de Nozomi Networks sur les vulnérabilités des réseaux OT, tirées du rapport d'Industrial Cyber / Canadian Cybersecurity Network : industrialcyber.co
5 Cybelangel / ZeroThreat, « Cybersécurité enIoT : statistiques sur le trafic non chiffré en 2026 » : cybelangel.com
6 ShieldWorkz, « Utilisation du cadre normatif CEI 62443 pour se conformer à la norme NIST SP 800-82 : guide à l'intention des RSSI » (février 2026) : shieldworkz.com
7 NCC Group, « Cibles des ransomwares dans le secteur industriel : 2025-2026 », Automation.com (mai 2026) : automation.com
8 Digi International, page produit Digi Axess VPN : digi.com
9 Control Global, « Digi lance une application mobile et un VPN pour les infrastructures » : controlglobal.com
10 Digi International, « Digi étend sa plateforme Digi Axess avec des fonctionnalités natives d’accès à distance, de gestion des cartes SIM et d’analyse avancée de l’ IoT », BusinessWire (11 juin 2026) : businesswire.com
11 Digi International, fiche technique du VPN Digi Axess : digi.com
12 BrightDefense, « Loi européenne sur la cyber-résilience — Date limite de déclaration : septembre 2026 » (mai 2026) : brightdefense.com
13 Cloudsmith, « La loi européenne sur la cyber-résilience : ce que les équipes d'ingénieurs doivent faire pour se conformer à la réglementation » (juin 2026) : cloudsmith.com