Résumé
Le matériel constitue la première ligne de défense des appareils « IoT » ; la sécurité doit donc être intégrée dès la conception plutôt que d’être ajoutée a posteriori. Parmi les points faibles courants, on peut citer les ports de débogage exposés, les fuites par canal latéral, les composants contrefaits et une conception défaillante des circuits imprimés ou des connecteurs. Le choix de composants sécurisés, le contrôle de la chaîne d’approvisionnement, la mise en place de mises à jour authentifiées et le respect de normes telles que NISTIR 8259 et CEI/ISA 62443 contribuent à garantir la sécurité des appareils tout au long de leur cycle de vie.
L'Internet des objets faisant désormais partie intégrante des expériences connectées et des applications industrielles, la conception de matériel « IoT » se trouve aujourd'hui à la croisée délicate entre opportunités et risques. Chaque nouveau capteur, passerelle ou actionneur intelligent qui améliore l'efficacité crée également une nouvelle porte d'entrée pour les pirates.
Plutôt que de se contenter d’ajouter a posteriori une stratégie de sécurité matérielle solide IoT , il convient de commencer par le choix des composants, une architecture de carte conçue dès le départ pour la sécurité et une attention particulière portée à la traçabilité de la chaîne d’approvisionnement. Lorsque le matériel devient la première ligne de défense, la surface d’attaque de l’appareil se réduit et la détection ainsi que le confinement deviennent plus simples.
Vulnérabilités matérielles courantes qui compromettent la sécurité des appareils « IoT »
Pour concevoir un dispositif « IoT » sécurisé, il faut commencer par identifier ses points de défaillance les plus probables. Les pirates ciblent souvent ces vulnérabilités au niveau matériel.
Interfaces physiques non sécurisées
Les ports de débogage — tels que l'UART et le JTAG — sont destinés au développement et non à une utilisation quotidienne. S'ils restent accessibles, ils permettent l'extraction directe du micrologiciel, l'accès à la mémoire ou la manipulation de l'appareil.
Par exemple, une consultation de la SEC a révélé l'existence d'une interface JTAG non verrouillée sur un module Siemens SM-2558, permettant un accès physique. Les fournisseurs ont dû corriger cette faille, car les interfaces de débogage exposées peuvent permettre aux attaquants de contourner les protections de niveau supérieur.
Fuite par canal latéral
Le matériel peut divulguer des informations par le biais de la consommation électrique, des émissions électromagnétiques, de la synchronisation et d’autres canaux latéraux physiques. Les attaquants peuvent exploiter ces canaux latéraux pour récupérer des clés cryptographiques sans jamais compromettre la pile logicielle.
Composants compromis et risques liés à la sécurité de la chaîne d'approvisionnement d'IoT
Il existe également des problèmes de sécurité matérielle IoT au niveau des composants. Ceux-ci peuvent être contrefaits, altérés ou contenir des logiciels malveillants préinstallés avant même d'arriver sur un banc d'essai. Des contrôles insuffisants en matière d'approvisionnement, de stockage et de fabrication ouvrent la voie à des puces compromises, à des micrologiciels modifiés ou à des tolérances mal indiquées, ce qui compromet la sécurité bien avant le déploiement.
Les données du secteur font état d’une augmentation du nombre de pièces contrefaites et non conformes. L’ERAI a recensé 1 055 articles suspects en 2024, soit le chiffre le plus élevé depuis 2015. Heureusement, ce nombre est retombé à 748 en 2025. Ces chiffres fluctuent au gré de l’émergence de nouvelles menaces et vulnérabilités, ce qui signifie que les équipementiers (OEM) doivent faire preuve de vigilance tant dans l’approvisionnement en pièces que dans la conception et le déploiement de leurs produits de bout en bout.
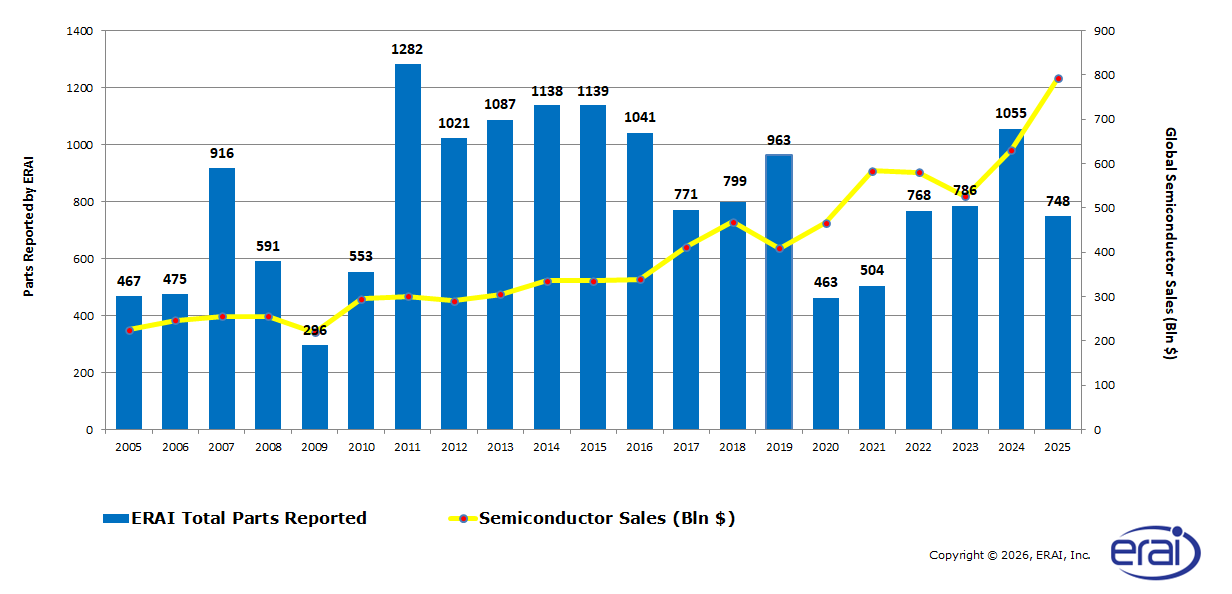
Source : Rapport annuel 2025 de l'ERAI
Faiblesses au niveau du circuit imprimé et des connecteurs
Une mauvaise conception du circuit imprimé (PCB), des pastilles de test exposées, des fixations de connecteurs peu solides et une isolation insuffisante entre les sous-systèmes créent des surfaces d'attaque qui compromettent la sécurité des appareils d'IoT . Chacun de ces éléments présente un risque, car des pistes mal acheminées ou des bus non blindés permettent à un attaquant d'accéder à des interfaces critiques.
Intégrer la sécurité tout au long du cycle de vie du produit
Compte tenu des vulnérabilités du matériel « IoT », il est essentiel de mettre en place des mécanismes de sécurité robustes en les intégrant à chaque étape du cycle de vie d’un produit. Il faut commencer par faire de la protection une caractéristique intrinsèque de l’appareil dès la phase de conception. Lors des étapes de conception et de développement, les équipementiers peuvent traduire les risques en exigences, notamment :
- Primitives cryptographiques dignes de confiance
- Données à isoler
- Éléments nécessaires à l'exécution de ces décisions
Une modélisation précoce des menaces et des exigences claires en matière de sécurité matérielle IoT permettent d'éviter des retouches coûteuses par la suite. Par exemple, en choisissant un microcontrôleur doté d'un démarrage sécurisé ou d'une racine de confiance intégrée, ces choix de conception s'avèrent payants tout au long du cycle de vie de l'appareil.
L'approvisionnement en usine et les contrôles de la chaîne logistique viennent consolider ces choix de conception. Les fournisseurs expérimentés exigent une traçabilité de la provenance des composants et mettent en place un flux d'approvisionnement qui intègre des clés uniques et l'identité des appareils dans des conditions contrôlées, idéalement lors d'une étape de production sécurisée plutôt que sur le terrain. En choisissant dès le départ l'architecture et la stratégie d'approvisionnement adaptées, les fabricants peuvent éviter des problèmes ultérieurs.
Enfin, prévoyez la maintenance des appareils une fois qu’ils sont déployés sur le terrain. Des mises à jour OTA (Over-the-Air) sécurisées et authentifiées, des images de micrologiciel signées avec protection contre la réversion et des processus de gestion des clés tout au long du cycle de vie. Chaque méthode corrige les vulnérabilités sans créer de nouvelles surfaces d’attaque, ce qui garantit une sécurité efficace dès le premier jour. De plus, les réglementations nouvelles et émergentes en matière de cybersécurité, telles que la loi européenne sur la cyber-résilience et d’autres lois sur la cybersécurité, exigent de plus en plus des équipementiers qu’ils maintiennent la sécurité de leurs appareils sur le terrain ; ces stratégies ne sont donc plus un simple « plus ».
Obtenir notre livre blanc
Découvrez la loi sur la cyber-résilience et comment vous y conformer
Télécharger le PDF
Gestion des normes et réglementations en matière de sécurité de l'IoT
IoT Les normes de sécurité transforment les bonnes intentions en pratiques systématiques. Leur respect contribue à favoriser les ventes d'appareils, à réduire les risques juridiques et à faciliter l'évaluation de la sécurité des appareils embarqués. Les acheteurs, les intégrateurs et les autorités de régulation s'attendent de plus en plus à ce que des contrôles de base soient mis en place ; ainsi, transformer la conformité en une liste de contrôle est non seulement une question de sécurité, mais aussi une bonne stratégie commerciale.
La norme NISTIR 8259 constitue un bon point de départ, car elle décrit les mesures fondamentales que les fabricants d'appareils doivent mettre en œuvre. Elle définit également un ensemble de base de capacités essentielles en matière de cybersécurité des appareils à prendre en compte, telles que les contrôles des mises à jour du micrologiciel et la limitation au minimum des interfaces exposées.
D'autres normes complètent celles du NIST en se concentrant sur des secteurs ou des catégories de produits. Par exemple, la norme CEI/ISA 62443aborde la sécurité des systèmes d'automatisation et de contrôle industriels sous l'angle du cycle de vie et des processus. De telles normes apportent une valeur ajoutée, car elles orientent les décisions. Utilisez-les pour définir des exigences minimales dans les cahiers des charges, les contrats et les plans de test. Une harmonisation précoce, associée à une approche de « sécurité dès la conception », simplifie la vérification, la certification et la maintenance.
Sécurisation des composants essentiels du matériel d'IoT
Le circuit imprimé, les modules processeurs, les modules radio et les ports assurent la connexion entre tous ces éléments. Suivez les recommandations ci-dessous pour comprendre comment concevoir ou choisir des composants permettant de réduire les risques.
1. Travailler avec la Fondation physique
Le circuit imprimé (PCB) est le composant central qui achemine l'alimentation, les signaux et la masse entre tous les composants. Lorsque les ingénieurs le conçoivent avec soin, cela permet de réduire le bruit et rend plus difficile l'accès aux signaux par un attaquant. Une conception bien pensée améliore également la fiabilité à long terme, ce qui renforce la sécurité en prévenant les défaillances sur le terrain.
Au-delà du choix des composants, il convient de prendre en compte la disposition générale du circuit en matière de sécurité. Une conception minutieuse du circuit imprimé tient compte del’intégrité du signal et minimise les interférences électromagnétiques, réduisant ainsi le risque d’attaques par canal latéral. Placez les réseaux de grande valeur sous des zones de masse continues, ajoutez des pistes de protection et utilisez une impédance contrôlée lorsque cela est nécessaire afin que les signaux sensibles ne soient pas facilement accessibles.
Pour intégrer la sécurité de manière transparente dans le circuit imprimé, considérez la conception comme un dispositif de sécurité. Protégez les zones sensibles, prévoyez des points de test verrouillables ou destructibles et répertoriez les points de test dans les plans de test afin d'empêcher tout accès non autorisé après l'assemblage.
2. Modules système sécurisés (SOM)
Les modules SOM fournissent le processeur, la mémoire et, souvent, les contrôleurs de périphériques. Ils constituent en quelque sorte le « cerveau » de l'appareil et sont conçus pour simplifier la conception. L'utilisation d'un module SOM pré-qualifié permet de réduire considérablement le temps de développement et les risques liés à l'intégration, car c'est le fournisseur du module qui se charge de valider les sous-systèmes complexes.
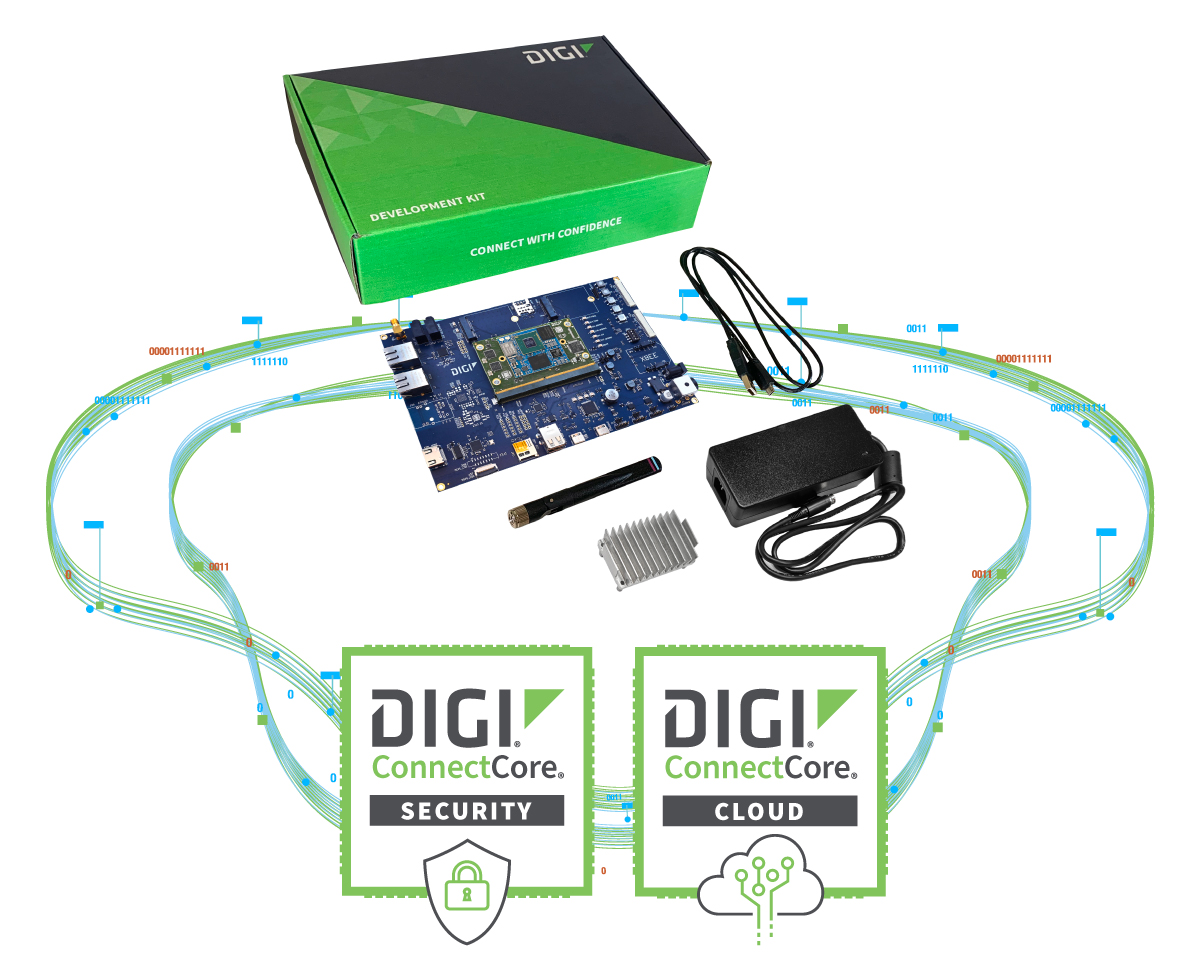
Optez pour des SOM dotées d'un démarrage sécurisé, d'une racine de confiance matérielle, d'un stockage chiffré et d'outils de gestion du cycle de vie pris en charge par le fabricant. Par exemple, la plateforme de développement «Digi ConnectCore » offre un démarrage sécurisé, un stockage de clés soutenu par le matériel, ainsi que des services de gestion du cycle de vie pour le démarrage mesuré, le micrologiciel signé et l'isolation des clés.
La solution de sécurité Digi TrustFence s'appuie sur ces éléments fondamentaux pour offrir une architecture de sécurité cohérente pour les appareils de la gamme ConnectCore et des autres gammes de produits Digi, ce qui facilite le maintien d'une stratégie de sécurité unifiée sur l'ensemble des appareils.
Des options avancées de gestion du cycle de vie, telles que « Digi ConnectCore Security » et « ConnectCore Cloud Services », offrent des fonctionnalités de provisionnement géré, de gestion des certificats et de surveillance à distance, permettant ainsi une gestion centralisée des clés et des mises à jour évolutives.
3. Mettre en place la sécurité au niveau de la couche de connectivité
Les modules sans fil isolent la fréquence radio (RF) et la complexité de la pile logicielle de l'application et facilitent l'obtention des certifications réglementaires. Ils sont pratiques pour ajouter une fonctionnalité de connectivité sans avoir à repenser les circuits d'entrée RF ni à développer des piles logicielles complexes à partir de zéro.
Lors du choix des modules, exigez une identité garantie par le matériel, des procédures de mise à jour du micrologiciel fiables et un engagement du fournisseur en matière de correctifs de sécurité. Optez pour des modules prenant en charge la configuration en usine d'identifiants uniques à des fins de sécurité et capables d'isoler les interfaces hôtes dans un environnement sandbox, afin qu'une application compromise ne puisse pas utiliser la radio à mauvais escient.
Une gamme de modules radio modulaires, telle que l'écosystème «Digi XBee », permet d'accélérer l'intégration tout en garantissant un comportement de sécurité homogène entre les processeurs hôtes et les modules radio. Cette fonctionnalité simplifie l'intégration et la gestion continue des correctifs.
4. Combler les failles de sécurité au niveau des ports d'E/S et des interfaces
Les connecteurs et les ports d'E/S constituent la passerelle entre l'appareil et le monde extérieur. Ils sont indispensables pour les tests, mais peuvent présenter un risque s'ils restent exposés en environnement de production ; leur conception doit donc être mûrement réfléchie.
Désactivez ou retirez les bornes de débogage et de programmation sur les cartes de production, ou acheminez-les derrière des caches amovibles. Lorsque des connecteurs physiques sont indispensables, mettez en place des circuits de contrôle logique, des contrôles d'accès sans cavaliers ou des fusibles à programmation unique.
Pour les ports accessibles aux utilisateurs, exigez une authentification de l'hôte et limitez les protocoles acceptés au strict minimum nécessaire au fonctionnement. Envisagez l'utilisation de dispositifs anti-falsification, de logiques de réponse en cas de manipulation ou de modes protégés par fusible pour les appareils qui protègent des données critiques.
Sécurisation de la conception matérielle d'IoT
Intégrez la sécurité dès le départ dans la conception du produit. De petits choix opérés dès le début permettent d’éviter des problèmes par la suite ; veillez donc à ce que ces exigences et processus fondamentaux soient respectés tout au long des phases de conception, de production et de mise hors service. La mise en œuvre de ces mesures garantira que la sécurité de la conception matérielle de votre IoT reste constante tout au long du cycle de vie du produit.
Utilisez la liste de contrôle suivante lors de la revue de conception et conservez-la à jour tout au long des phases de test et de production :
- Faites de la sécurité une priorité dès le premier jour.
- Privilégiez les composants et modules dotés de fonctionnalités de sécurité plutôt que d'ajouter des mesures de protection a posteriori.
- Concevez la carte et le boîtier de manière à limiter au maximum l'accès physique et les fuites de signaux.
- Limiter et verrouiller les ports externes et les interfaces de débogage sur les appareils livrés.
- Prévoyez un approvisionnement sécurisé et des mises à jour authentifiées avant la mise en production.
- Intégrez la préparation opérationnelle au plan de mise en production.
Dans un deuxième temps, transformez cette liste de contrôle en un plan de conception et de production concret en faisant appel aux services de Digi Particle Design Services afin d’accélérer la conception, la certification et la mise sur le marché de matériel d’ IoT s sécurisées, et d’améliorer la gestion continue du cycle de vie de vos solutions déployées.
Foire aux questions : Sécurité de la conception matérielle d'IoT
Qu'est-ce que la conception de matériel d'IoT s sécurisées ?
La conception matérielle sécurisée « IoT » intègre la sécurité dès le départ dans les composants physiques et l’architecture d’un appareil, plutôt que de l’ajouter a posteriori. Elle consiste notamment à choisir des processeurs dotés d’un démarrage sécurisé et d’une racine de confiance matérielle, à protéger les interfaces de débogage, à concevoir le circuit imprimé de manière à résister aux tentatives de sondage et à contrôler la chaîne d’approvisionnement.
Quelles sont les failles de sécurité matérielles les plus courantes liées à la technologie « IoT » ?
Les vulnérabilités matérielles les plus courantes liées à l'IoT s sont les ports de débogage non sécurisés (UART et JTAG), les fuites par canal latéral, les composants contrefaits ou altérés, ainsi que les faiblesses de conception des circuits imprimés ou des connecteurs. Chacune d'entre elles permet à un attaquant d'accéder au micrologiciel, d'extraire des clés cryptographiques ou d'accéder à des interfaces critiques sans compromettre la pile logicielle.
Pourquoi les ports UART et JTAG constituent-ils un risque pour la sécurité ?
Les interfaces UART et JTAG sont des interfaces de développement. Si elles restent accessibles sur les appareils de série, elles peuvent permettre l'extraction directe du micrologiciel, l'accès à la mémoire ou la manipulation de l'appareil. Les pirates peuvent les utiliser pour contourner les protections de niveau supérieur ; il convient donc de les désactiver, de supprimer les pastilles ou d'en verrouiller l'accès sur les cartes de série.
Comment sécuriser les ports de débogage sur les appareils de production IoT ?
Désactivez ou retirez les points de débogage et de programmation sur les cartes de production, ou acheminez-les derrière des caches amovibles. Lorsque des connecteurs physiques sont nécessaires, utilisez des circuits de contrôle logique, des contrôles d'accès sans cavaliers ou des fusibles à programmation unique. Répertoriez tous les points de sondage dans les plans de test afin qu'aucun accès non souhaité ne subsiste après l'assemblage.
Qu'est-ce qu'une « racine de confiance matérielle » dans l'IoT?
Une racine de confiance matérielle est une base sécurisée et immuable intégrée au circuit intégré d'un appareil, sur laquelle reposent toutes les autres fonctions de sécurité, telles que la vérification du micrologiciel au démarrage et le stockage des clés. Le choix d'un microcontrôleur ou d'un système sur module (SoM) en étant équipé garantit la fiabilité de l'appareil tout au long de son cycle de vie.
Qu'est-ce que le « Secure Boot » et en quoi est-ce important pour les appareils « IoT » ?
Le démarrage sécurisé vérifie que le micrologiciel est authentique et n'a pas été modifié avant que l'appareil ne l'exécute. Cela empêche tout micrologiciel altéré ou malveillant de s'exécuter au démarrage. C'est important car cela protège l'appareil dès la première instruction, et c'est l'une des fonctionnalités les plus importantes à intégrer dès les premières étapes de la conception.
Comment les fabricants d'IoT s peuvent-ils réduire les risques liés à la sécurité de la chaîne d'approvisionnement ?
Les fournisseurs du secteur vétérinaire exigent la traçabilité de l'origine des pièces et contrôlent l'approvisionnement, le stockage et la fabrication. Ils intègrent des clés uniques et des identifiants de dispositif lors d'une étape de production sécurisée, plutôt que sur le terrain. Cela est essentiel, car les pièces peuvent être contrefaites, altérées ou préchargées avec des logiciels malveillants avant même d'arriver sur la chaîne de montage.
En quoi la conception des circuits imprimés peut-elle améliorer la sécurité des appareils « IoT » ?
Une conception de circuit imprimé axée sur la sécurité rend les signaux critiques plus difficiles d'accès et réduit les fuites. Placez les réseaux à haute valeur sous des zones de masse continues, ajoutez des pistes de protection, blindez les zones sensibles et veillez à ce que les points de test soient verrouillables ou destructibles. Une bonne conception permet également de réduire les interférences électromagnétiques, ce qui contribue à atténuer les attaques par canal latéral.
Qu'est-ce qu'une attaque par canal latéral sur le matériel d'IoT ?
Les attaques par canal latéral permettent de récupérer des informations confidentielles en observant les effets secondaires physiques liés au fonctionnement d'un appareil, tels que la consommation électrique, les émissions électromagnétiques ou la synchronisation, plutôt qu'en s'attaquant à son logiciel. Les pirates peuvent les utiliser pour extraire des clés cryptographiques sans compromettre la pile logicielle. Une conception minutieuse des circuits imprimés et des protections au niveau matériel contribuent à réduire ce risque.
Comment les appareils « IoT » doivent-ils recevoir des mises à jour sécurisées de leur micrologiciel ?
IoT Les appareils doivent recourir à des mises à jour OTA (Over-the-Air) authentifiées, avec des images de micrologiciel signées et une protection contre les retours en arrière, le tout s'appuyant sur des processus de gestion des clés tout au long du cycle de vie. Cela permet aux fabricants de corriger les vulnérabilités sur le terrain sans créer de nouvelles surfaces d'attaque, garantissant ainsi le maintien d'une sécurité efficace après le déploiement.
Quelles normes s'appliquent à la sécurité des appareils « IoT » ?
La norme NISTIR 8259 constitue un point de départ courant. Elle définit les activités fondamentales pour les fabricants d'équipements ainsi qu'un niveau de référence en matière de capacités de cybersécurité, telles que les contrôles des mises à jour du micrologiciel et la limitation au minimum des interfaces exposées. La norme CEI 62443 aborde la sécurité des systèmes d'automatisation et de contrôle industriels sous l'angle du cycle de vie et des processus. Utilisez-les pour définir des exigences dans les cahiers des charges, les contrats et les plans de test.
Que doit contenir une liste de contrôle relative à la sécurité matérielle d'un IoT ?
Une liste de contrôle relative à la sécurité matérielle d'IoT devrait inclure les étapes suivantes :
- Faites de la sécurité une priorité dès le premier jour.
- Choisissez des composants et des modules dotés de fonctionnalités de sécurité intégrées.
- Concevez la carte et le boîtier de manière à limiter l'accès physique et les fuites de signaux.
- Verrouiller les ports externes et les interfaces de débogage sur les appareils livrés.
- Prévoyez un approvisionnement sécurisé et des mises à jour authentifiées avant la mise en production.
- Intégrer la préparation opérationnelle dans le plan de mise en production.
Quelles sont les fonctionnalités de sécurité à privilégier dans un système sur module (SOM) ?
Recherchez les fonctionnalités suivantes : démarrage sécurisé, racine de confiance matérielle, stockage chiffré et outils de gestion du cycle de vie pris en charge par le fabricant. Par exemple, Digi ConnectCore propose un démarrage sécurisé, un stockage des clés sur matériel et des services de gestion du cycle de vie, tandis que Digi TrustFence offre une architecture de sécurité cohérente sur l’ensemble des gammes de produits Digi.
Pourquoi les réglementations en matière de sécurité « IoT » prennent-elles de plus en plus d'importance pour les fabricants ?
Les acheteurs, les intégrateurs et les autorités de régulation s'attendent de plus en plus à ce que des contrôles de sécurité de base soient mis en place, et les nouvelles législations, telles que la loi européenne sur la cyber-résilience, imposent aux fabricants d'équipements d'origine (OEM) de garantir la sécurité des appareils sur le terrain. La mise en place de pratiques rigoureuses en matière de matériel et de mises à jour permet donc de réduire les risques juridiques, de soutenir les ventes et n'est plus une option.
A propos de l'auteur
 Lou Farrell est rédacteur en chef du magazine Revolutionized. Il est spécialisé dans la rédaction d'articles captivants dans les domaines de la technologie, de l'intelligence artificielle et de l'innovation. Fort de plus de quatre ans d'expérience, Lou sait décortiquer des sujets complexes pour en tirer des analyses captivantes, instructives et concrètes, dans le but de donner les moyens d'agir à ses lecteurs. L'écriture est sa plus grande passion dans la vie.